Безопасность

Защита ваших данных — один из наших приоритетов.

Аврелиус работает с личными записями: мыслями, решениями, отношениями, финансами и другими темами, которые не всегда обсуждают даже с близкими. Чем честнее и полнее эта история, тем больше контекста Аврелиус может учитывать и тем полезнее становится его работа. Поэтому защита личных данных — одно из условий работы самого продукта, а не отдельная техническая функция.

Мы сами пользуемся Аврелиусом и понимаем, насколько важно иметь возможность говорить с ним откровенно и чувствовать себя в безопасности.

На этой странице — информация о том, где хранятся данные, как они защищены, когда и зачем используются внешние сервисы, как устроено резервное копирование и как будет развиваться архитектура Аврелиуса.

§ 01 — Защита данных

Что входит в систему защиты данных.

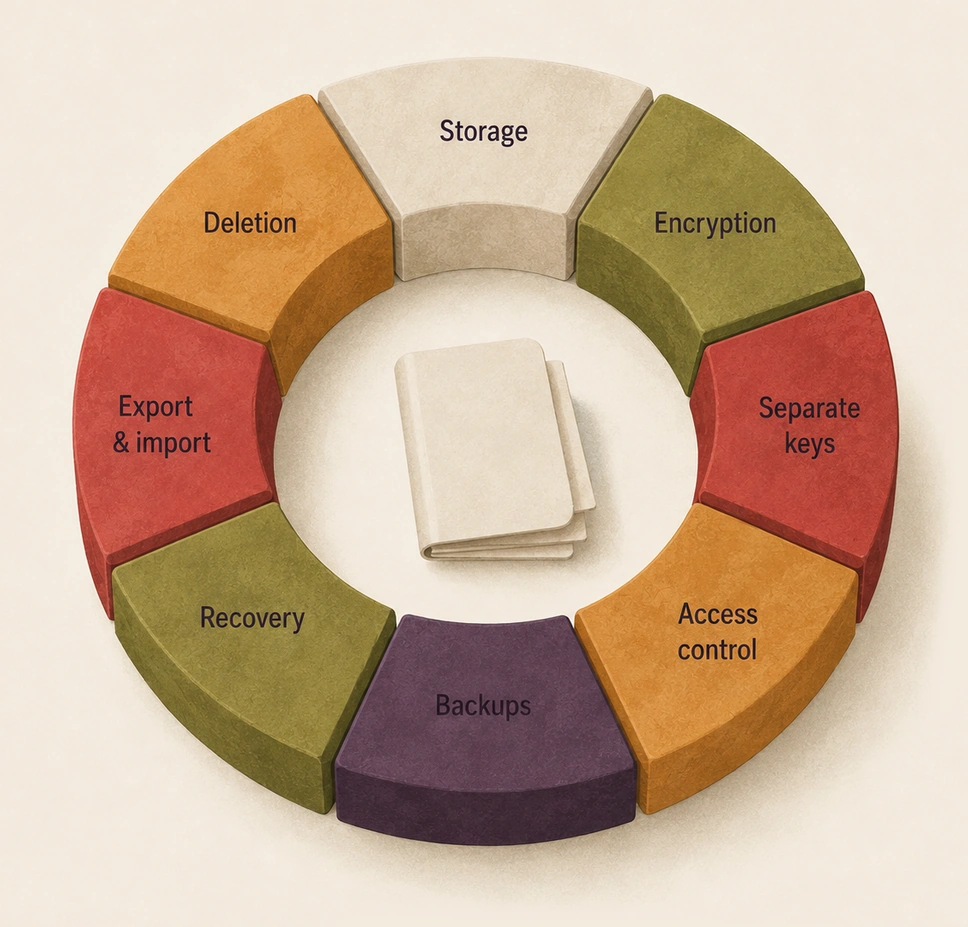
Мы рассматриваем защиту данных как единую систему. В неё входят:

  1. защищённое хранение;
  2. шифрование данных;
  3. отдельное хранение ключей шифрования;
  4. контроль доступа;
  5. резервные копии;
  6. восстановление данных;
  7. экспорт и импорт архива;
  8. удаление данных по запросу пользователя.

Эти составляющие дополняют друг друга. Наша задача — защищать данные как от несанкционированного доступа, так и от возможной потери.

Восемь составляющих одной системы образуют кольцо вокруг личных записей: хранение, шифрование, отдельные ключи, контроль доступа, резервные копии, восстановление, экспорт и импорт, удаление.

§ 02 — Avrelius Cloud

Как защищены данные в Avrelius Cloud.

Avrelius Cloud — архитектура первой публичной версии системы. Данные хранятся и обрабатываются в облачной инфраструктуре, а пользоваться приложением можно с телефона или компьютера.

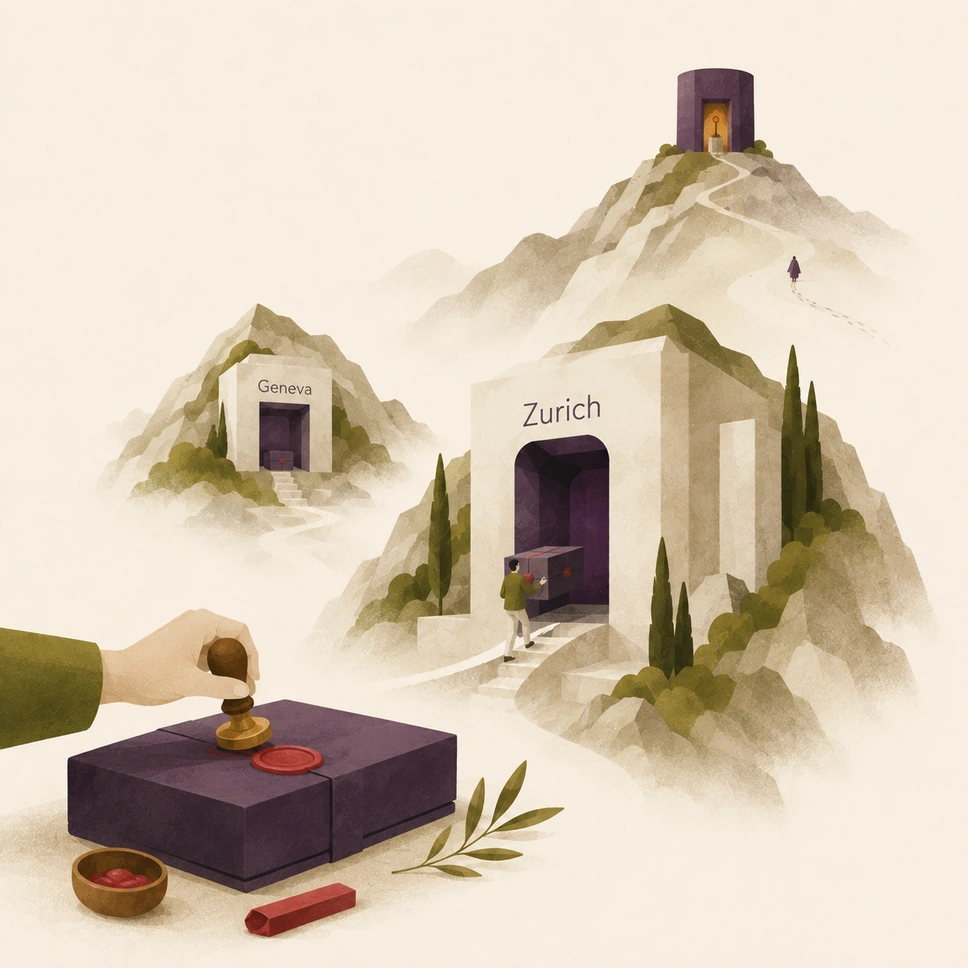
Запись запечатывают сургучом, прежде чем внести её в хранилище в Цюрихе и скопировать во второе хранилище в Женеве; ключ ждёт отдельно, в башне на вершине над ними.

Хранение

Данные хранятся и обрабатываются в Швейцарии. Основная инфраструктура находится в Цюрихе, резервная — в Женеве. Швейцария не входит в Европейский союз и применяет собственное законодательство о защите данных; при этом Европейская комиссия официально признаёт швейцарский уровень защиты достаточным для передачи персональных данных из ЕС1,2.

Шифрование

Личные записи шифруются перед сохранением в базе данных. Для каждого пользователя используется отдельный ключ шифрования. Ключи хранятся отдельно от пользовательских данных и сами защищены ключом более высокого уровня в отдельной системе управления ключами3.

Обработка

Аврелиус использует только те данные, которые необходимы для выполнения конкретной функции: например, чтобы распознать речь, обновить цифрового двойника или подготовить ответ. Содержание личных записей не сохраняется в технических журналах системы.

Внешние ИИ-сервисы

Для распознавания речи и отдельных этапов анализа Аврелиус передаёт внешним ИИ-провайдерам только те фрагменты текста или аудио, которые необходимы для конкретной операции. Условия работы с этими провайдерами запрещают использовать пользовательские данные для обучения моделей. Полный список сервисов и назначение каждого опубликованы на странице конфиденциальности.

Доступ сотрудников Аврелиуса

Внутренняя панель для работы с аккаунтами, оплатой и техническими ошибками не показывает сотрудникам личные записи, расшифровки аудио, запросы и ответы ИИ. Доступ к содержанию личных данных в рамках поддержки возможен только по запросу пользователя и ограничивается конкретным сотрудником, целью и объёмом доступа, коротким временным окном и обязательной записью в журнале аудита.

Резервные копии

Зашифрованные резервные копии хранятся отдельно от рабочей инфраструктуры. Они защищены от изменения и удаления в течение 35 дней. Мы регулярно проверяем работоспособность системы восстановления4.

Экспорт и удаление

Вы можете в любой момент скачать полный архив своих данных. После запроса на удаление аккаунта у вас будет семь дней, чтобы отменить это решение. Затем пользовательские данные удаляются безвозвратно.
§ 03 — Хранение

Хранить самостоятельно или использовать Avrelius Cloud?

Личный архив можно хранить на своём компьютере, в облачном сервисе или на удалённом сервере. Само место хранения не определяет уровень защиты: в каждом случае важны шифрование, контроль доступа, резервные копии, восстановление и регулярные обновления.

При локальном хранении доступ к данным действительно можно максимально ограничить, но появляется риск потерять архив вместе с устройством, если отдельная резервная копия не настроена. Облачный сервис снимает часть этой нагрузки, однако условия хранения и обработки данных определяет его поставщик. Удалённый сервер даёт больше контроля, но требует самостоятельно поддерживать всю инфраструктуру.

В Avrelius Cloud мы берём эту работу на себя: проектируем защиту как единую систему, проверяем её на практике и развиваем с учётом опыта пользователей, результатов тестирования и требований специалистов по информационной безопасности.

§ 04 — Сравнение

Способы вести личный архив с ИИ.

ВозможностьЛичный компьютерОблачный сервисУдалённый серверAvrelius CloudAvrelius Local*
Доступ с нескольких устройствобычно требует настройкизависит от сервисанастраиваете вы✓зависит от реализации
Автоматические резервные копиинастраиваете вызависит от сервисанастраиваете вы✓предусмотрено восстановление под контролем пользователя
Проверенная система восстановлениянастраиваете вызависит от сервисанастраиваете вы✓под контролем пользователя
Контроль над тем, какие данные получает ИИнастраиваете вызависит от сервисанастраиваете вы✓✓
Запрет на обучение моделей на ваших данныхзависит от выбранных моделейзависит от сервисанастраиваете вы✓зависит от подключаемого сервиса
Система учитывает, как меняются ваши данные и решения со временемнужно создавать самостоятельноредконужно создавать самостоятельно✓✓
Выводы ИИ связаны с исходными записями и датаминужно создавать самостоятельноредконужно создавать самостоятельно✓✓
Не нужно обслуживать серверную инфраструктуру✓✓—✓✓
Риск потери архива при повреждении или утрате устройстваесть без отдельной копиинизкийнизкий при резервированиинизкийзависит от настроенного восстановления
Полностью изолированный контур без передачи данных внешним сервисамвозможно—возможно—возможно
* Avrelius Local находится в разработке.

Самостоятельно собранные решения часто создают ощущение полного контроля, однако реальная защита зависит от множества факторов, которые легко упустить: от настройки доступа до условий работы ИИ-моделей. Есть и обратная сторона: чем жёстче изоляция данных, тем меньше возможностей остаётся для их обработки и использования передовых алгоритмов.

§ 05 — Дорожная карта

Четыре варианта работы Аврелиуса.

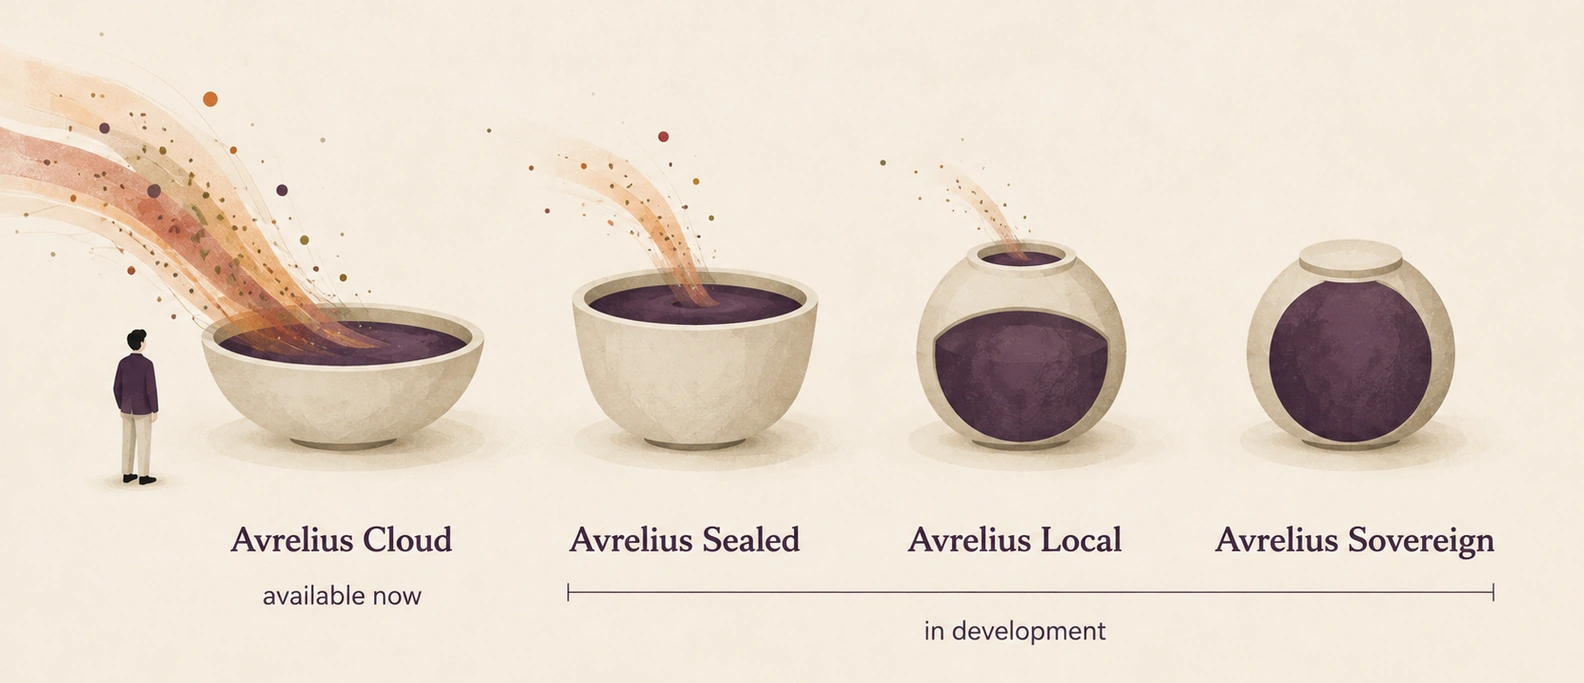
Архитектура Аврелиуса спроектирована так, чтобы со временем реализовать четыре варианта работы системы. Они последовательно меняют баланс между удобством, возможностями ИИ и контролем над инфраструктурой. Вы сможете выбирать нужную степень изоляции, не отказываясь от ценности продукта.

Четыре сосуда в ряд: Avrelius Cloud доступен сейчас и открыт широкому потоку извне; Sealed, Local и Sovereign находятся в разработке и закрываются всё сильнее, пока поток не прекращается.

Avrelius Cloud — первая доступная архитектура

Данные хранятся на серверах в Швейцарии. Мы отвечаем за инфраструктуру, шифрование и резервные копии. Для анализа Аврелиус может использовать наиболее передовые внешние ИИ-модели.

Avrelius Sealed — в разработке

Для обработки данных создаётся изолированная защищённая среда. Данные расшифровываются внутри неё только на время выполнения задачи, а за её пределами остаются зашифрованными.

Avrelius Local — в разработке

Исходные записи, поиск и основная обработка находятся на устройстве пользователя. Данные передаются внешним сервисам только для тех функций, которым необходима внешняя обработка, и отдельно контролируются пользователем.

Avrelius Sovereign — в разработке

Вся среда хранения, обработки данных и работы ИИ разворачивается на вашей инфраструктуре: хранение, ключи шифрования и ИИ-модели находятся под вашим контролем. На стороне Аврелиуса пользовательские данные не хранятся. Мы предоставляем программное обеспечение и метод, а ответственность за сохранность данных переходит к их владельцу.

Для Sealed, Local и Sovereign пока не установлены точные сроки запуска. Последовательность разработки зависит от результатов закрытой беты, технической готовности и реального спроса.

§ 06 — Переносимость

Ваш архив остаётся переносимым.

Записи, решения и история изменений спроектированы так, чтобы оставаться переносимыми. Цифрового двойника, связи между записями и выводы Аврелиуса можно заново построить из исходных данных при переходе на другую архитектуру или ИИ-модель.

Поэтому будущий переход из Avrelius Cloud в Sealed, Local или Sovereign не потребует начинать с чистого листа. Накопленный архив уже принадлежит вам, и скачать его можно в любой момент.

Начинать пользоваться Аврелиусом можно уже сейчас: чем больше значимой истории накопится, тем больше вашего собственного контекста система сможет учитывать в дальнейшем — независимо от того, какой вариант работы вы выберете позже.

§ 07 — Документы и контакты

Документы о конфиденциальности и контакты по безопасности.

  • На странице конфиденциальности опубликованы внешние сервисы, которые участвуют в обработке данных и назначение каждого из них, а также закреплены условия хранения, удаления и экспорта пользовательских данных.
  • О возможной проблеме безопасности можно сообщить по адресу security@avrelius.com.

Мы будем актуализировать эту страницу при изменениях в архитектуре, инфраструктуре или правилах обработки данных.

§ 08 — Источники

Источники, на которых основан подход к защите данных.

  1. Federal Act on Data Protection (FADP), in force since 1 September 2023. Fedlex.
  2. European Commission. Adequacy decisions, Switzerland.
  3. Barker, E. (2020). Recommendation for Key Management: Part 1 — General. NIST Special Publication 800-57 Part 1 Rev. 5.
  4. CISA. #StopRansomware Guide.

Названия приводятся по-английски, как в оригинале.

Записаться в лист ожидания →← На главную страницу